loading…
Malware Berbasis AI. Foto/ Viet
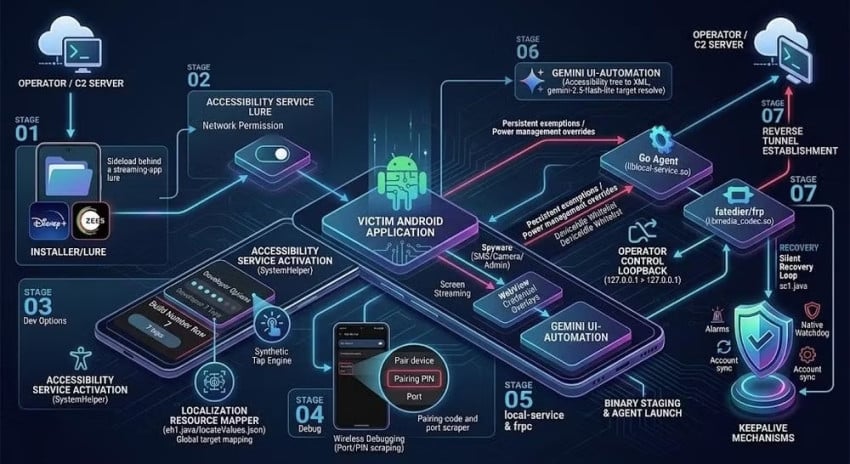
Pada tanggal 20 September, situs web teknologi CNET melaporkan pendapat para ahli di perusahaan keamanan seluler Zimperium. Menurut mereka, malware RatHat menyebar dengan menyamar sebagai aplikasi populer, seperti Google Chrome. Pengguna Mungkin dialihkan ke situs web yang dirancang menyerupai Google Play Store dan diminta untuk mengunduh aplikasi palsu.
Setelah diinstal, aplikasi meminta izin pengguna untuk bantuan aksesibilitas. Ini Merupakan fitur Android yang sah yang dirancang untuk Mendukung pengguna yang kesulitan berinteraksi dengan perangkat mereka.
Bertolak belakang dengan, Bila diberikan kepada aplikasi berbahaya, izin ini dapat dieksploitasi untuk melakukan berbagai tindakan pada ponsel Android.
Situs web palsu yang mendistribusikan malware RatHat. (Gambar: Zimperium)
RatHat menggunakan izin aksesibilitas untuk menavigasi sistem, mengaktifkan Wireless Debugging, alat pengembang yang umum digunakan dalam pengujian aplikasi, dan kemudian Menyajikan dirinya akses baris perintah pada tingkat sistem Android (ADB Shell). Urutan tindakan ini memungkinkan malware untuk mendapatkan kendali penuh atas perangkat.
RatHat kemudian memasang agen bertenaga AI untuk mengeksekusi perintah sistem dan mengumpulkan informasi.
Sumber Refrensi Berita: CNNINDONESIA